加密货币交易所API密钥设置指南:交易机器人实操手册
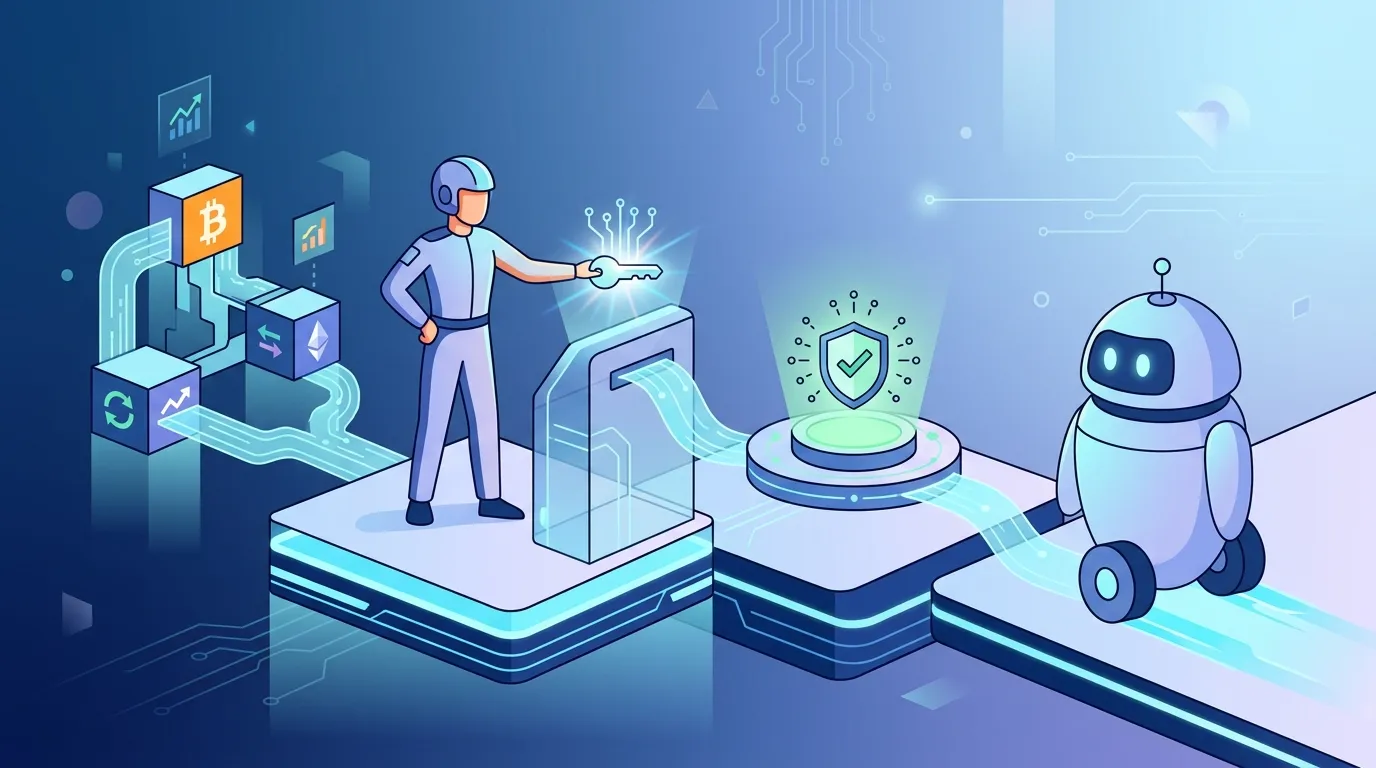
将交易机器人连接到交易所,是自动化交易中安全敏感度最高的步骤之一。一个配置错误的API密钥——权限有误、未设IP限制,或密钥以明文存储——都可能使您的账户面临严重风险。本指南将带您全面了解:什么是交易所API密钥、应开启哪些权限(以及哪些权限绝对不能碰)、如何在主流交易所生成密钥,以及如何在机器人完成第一笔交易前验证连接。
什么是面向交易机器人的加密货币交易所API密钥设置?
面向交易机器人的加密货币交易所API密钥设置,是指在您的交易所上生成一对公私钥,授予其特定权限(读取、交易——不含提币),并将这些凭据安全地交给机器人平台。交易所通过密钥对对机器人请求进行身份验证,而无需暴露您的密码。公钥用于标识您的应用;私钥对每个请求进行签名,绝不能对外共享。二者配合,可让机器人在您设定的范围内读取余额、下单及撤销持仓。
什么是交易所API密钥,它为何重要?
每个主流加密货币交易所——Binance、Coinbase Advanced、Kraken、Bybit、OKX——都提供REST(通常还有WebSocket)API,允许软件以编程方式与您的账户交互。机器人无需以人工方式登录,而是使用密钥对进行身份验证:
- API Key(公钥): 唯一标识符,可安全地记录在日志中。
- Secret Key(私钥): 用于对请求进行签名的加密密钥。请像对待密码一样对待它——一旦泄露,必须立即轮换。
- Passphrase(部分交易所): OKX、Coinbase Advanced等交易所使用的第三层凭据。
由于密钥的权限范围受到限制,配置良好的API密钥比直接共享账户凭据安全得多。机器人只能执行您明确授权的操作。
"交易机器人只需读取您的余额并下单——任何超出此范围的密钥权限都是不必要的攻击面。"
为加密货币交易机器人API密钥应开启哪些权限?
这是最重要的配置决策。大多数交易所提供三类核心权限:
| 权限 | 用途 | 是否推荐用于机器人? |
|---|---|---|
| 读取 / 查看 | 获取余额、订单历史、行情数据 | ✅ 始终开启 |
| 交易 / 现货与合约 | 下单、修改和撤销订单 | ✅ 主动交易机器人需开启 |
| 提币 | 将资金转出交易所 | ❌ 机器人永远不要开启 |
| 子账户管理 | 管理员级账户控制 | ❌ 机器人永远不要开启 |
| 内部转账 | 在子账户间转移资金 | ⚠️ 仅在策略有明确需求时开启 |
核心原则:只开启策略所需的最低权限。 仅用于筛选和看板的场景,只读密钥就足够了。下单执行需要开启交易权限。提币权限对任何交易机器人都没有必要——开启它只会扩大风险敞口。
如何在Binance上为交易机器人创建API密钥?
Binance是机器人交易中最常用的交易所,以下是具体操作步骤。大多数平台的步骤与此类似。
- 登录Binance,进入账户 → API管理。
- 点击创建API,选择系统生成(比用户自定义更推荐用于机器人)。
- 如有提示,完成身份验证——Binance在开放API访问前要求此步骤。
- 在权限界面,勾选启用读取和启用现货及杠杆交易。保持启用提币未勾选。
- 在IP访问限制下,选择仅限受信任IP访问,并输入机器人服务器的静态IP地址。若机器人运行在有固定IP的云平台上,请使用该IP;否则,考虑使用具有静态IP的专用VPS。
- 立即复制API Key和Secret Key——Binance的私钥只显示一次。
- 将两个值存入密钥管理器(不要存在记事本或电子表格中)。
在Kraken上,对应入口在设置 → API。在Bybit上,在账户与安全 → API。在OKX上,进入个人资料 → API,注意OKX除密钥对外还需要一个Passphrase。
常见配置错误及规避方法
- 复制密钥时带有尾随空格 ——一个不可见字符就会导致HMAC签名验证失败,并产生莫名其妙的"无效签名"错误。
- 多个机器人共用一个密钥 ——一旦其中一个机器人被攻破,所有机器人都面临风险。
- 跳过IP白名单设置 ——若不设置,任何获得您密钥的人都可以从世界任何地方使用它。
- 从不轮换密钥 ——一个没有过期时间且从未轮换的密钥,是一个长期存在的安全漏洞。
只读密钥与启用交易的API密钥有何区别?
只读密钥可以获取数据——余额、未成交订单、交易历史、行情价格——但无法提交或撤销订单。它适用于看板、投资组合追踪器和行情筛选器等不需要下单执行的场景。
启用交易的密钥可以完成只读密钥的所有操作,还可以在现货、杠杆或合约市场(取决于您授予的子权限)下单、修改和撤销订单。这是执行类机器人的必要配置。
"只读密钥可广泛用于各类监控工具。启用交易的密钥则需要更严格的管控——每个策略一个密钥,限制IP,定期轮换。"
实操建议:每次集成都先用只读密钥测试数据连通性。只有在确认连接正常且机器人逻辑经过验证之后,才升级为启用交易的密钥。
如何确保交易所API密钥的安全?
API密钥的安全规范简洁但不可妥协:
- 切勿将密钥硬编码在源代码中。 即使在私有代码库中,嵌入代码的密钥也容易通过git历史记录、截图或意外分享而泄露。
- 在每个支持IP白名单的交易所上启用该功能。 Binance、Kraken、Bybit和OKX都支持——请务必使用。
- 将密钥存储在加密的密钥管理器中,不要存在提交到版本控制的环境文件里,不要存在Slack消息中,也不要存在浏览器自动填充中。
- 按计划轮换密钥 ——每30至90天轮换一次是常见做法;若怀疑有任何泄露,立即轮换。
- 定期审计权限。 交易所UI有时会在平台更新后重置或新增权限——请在每次交易所维护窗口后验证您的设置。
- 监控交易所控制台中提供的API使用日志。 异常的请求量或陌生的IP地址是早期预警信号。
如何将API密钥连接到交易机器人平台?
大多数机器人平台通过安全的设置面板接受API凭据。一般流程如下:
- 将公钥和私钥(以及Passphrase,如有需要)粘贴到平台的交易所连接表单中。
- 平台会发起一个测试请求——通常是获取余额——以确认凭据有效。
- 如果测试失败,平台应显示可读的错误信息:"无效签名"、"IP未加入白名单"、"权限不足"等,以便您定位并解决问题。
- 连接确认后,平台将以加密形式存储您的凭据,并用于后续机器人请求的身份验证。
使用Cryptohopper.AI构建连接测试工具
Cryptohopper.AI 是一个AI驱动的构建器,允许您用自然语言描述所需工具,并自动生成代码。您可以描述一个"API密钥连接测试器"——一个小型Web应用,接受交易所名称、API密钥、私钥和可选的Passphrase,然后调用交易所的余额接口、检查哪些权限范围处于激活状态,并以通俗英语报告结果("连接成功——读取和交易权限已确认"或"错误:IP地址未加入白名单")。
关键在于,Cryptohopper.AI使用AWS KMS对所有项目密钥——包括您配置的任何API凭据——进行静态加密存储,并在运行时注入。您的原始密钥不会出现在生成的代码或应用日志中。生成的应用会自动部署到 <your-project>.cryptohopper.app 子域名,无需手动部署步骤,并通过OAuth连接您的Cryptohopper账户,与您现有的机器人无缝集成。
交易机器人API密钥能否用于提币?
只有在创建密钥时明确开启提币权限的情况下才能——而这是您对交易机器人永远不应该做的事。从设计上讲,API密钥是有权限范围的:没有提币权限的密钥无法将资金转出交易所,无论谁控制它。这正是交易者为机器人使用API密钥而非账户凭据的主要原因——被攻破的密钥所造成的影响范围,严格受限于其权限集合。
如果您曾被任何人(某个"机器人服务"、社交媒体联系人或不请自来的工具)要求生成启用提币权限的API密钥,请将其视为立即的危险信号。任何合法的交易机器人都不需要提币权限。
总结
为您的交易机器人正确配置加密货币交易所API密钥,是一切的基础。开启读取和交易权限,禁用提币,限制IP,将密钥存储在加密保险库中,并在实盘交易前始终进行连接测试。花几分钟强化密钥配置,是任何自动化交易者可以采取的高杠杆安全行动之一。加密货币交易存在重大损失风险——而控制API密钥权限是您能够完全消除的为数不多的风险之一。
订阅 Cryptohopper 通讯
新文章、产品更新和偶尔的心得 — 直接送达您的收件箱。
我们绝不会分享您的邮箱地址。您可以随时取消订阅。
相关文章
加密货币交易机器人止损策略:完整配置指南
了解固定止损和追踪止损机制在自动化加密货币交易机器人中的工作原理,包含数字示例、配置技巧和实用清单,帮助您限制下行风险而不提前斩断盈利交易。
加密货币网格交易机器人:2025年完整配置指南
了解加密货币网格交易机器人的工作原理、如何配置价格区间与网格级别,以及如何使用 Cryptohopper.AI 构建并部署——无需编写任何代码。
加密货币交易机器人盈亏仪表板:像专业人士一样建立和阅读
了解您的加密货币交易机器人盈亏仪表板必须跟踪的指标——从已实现收益和最大回撤到胜率和投资回报率——以及如何解读它们以评估机器人性能。